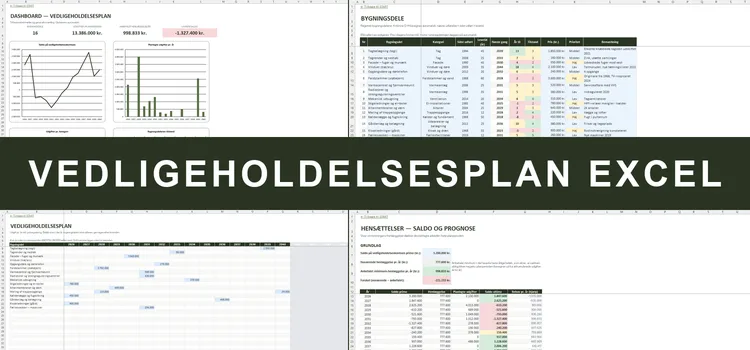
Vedligeholdelsesplan Excel
15-årig plan til andels- og ejerforeninger
- 15–30 års plan pr. bygningsdel
- Prisregulering lagt på automatisk
- Anbefalet minimum-henlæggelse
795 kr.Se skabelonen
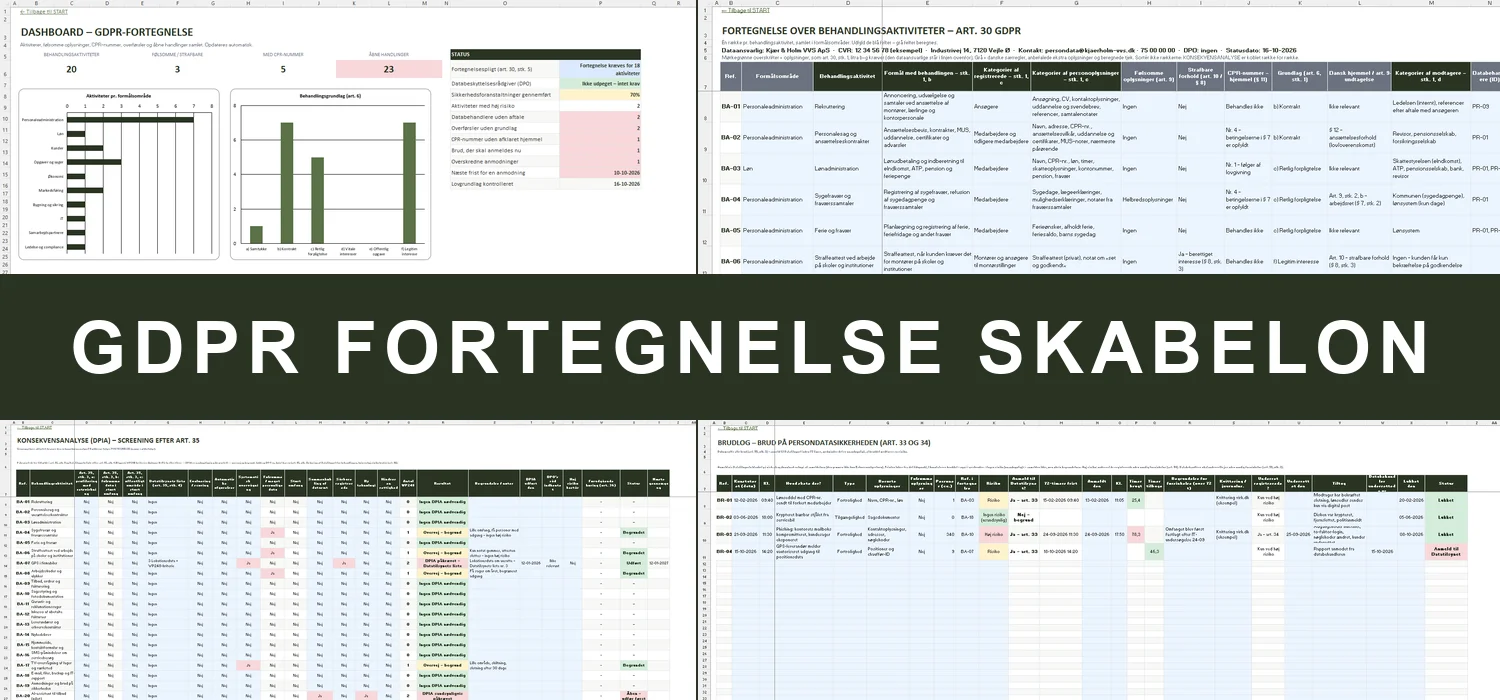
Fortegnelse over behandlingsaktiviteter efter art. 30 – med databehandlere, tredjelande, slettefrister, sikkerhed, konsekvensanalyse, brudlog og anmodninger


Skriv hver behandlingsaktivitet ind én gang. Regnearket tjekker art. 30-felterne, hjemmel for CPR-nummer og strafbare forhold, overførsler uden for EU/EØS, behovet for en konsekvensanalyse og fristerne for brud og anmodninger – og viser, hvad der stadig er åbent.
Mange mindre virksomheder og foreninger har en privatlivspolitik på hjemmesiden, men ingen samlet oversigt over, hvilke personoplysninger de faktisk behandler, hvorfor, hvem der får dem, og hvornår de slettes. Det bliver tydeligt, når en tidligere medarbejder beder om indsigt, når en mailboks bliver hacket en fredag eftermiddag, eller når Datatilsynet beder om at se fortegnelsen. Undtagelsen for virksomheder under 250 ansatte hjælper sjældent: Datatilsynet kalder den »ganske snæver«, fordi fx almindelig personaleadministration ikke er lejlighedsvis.
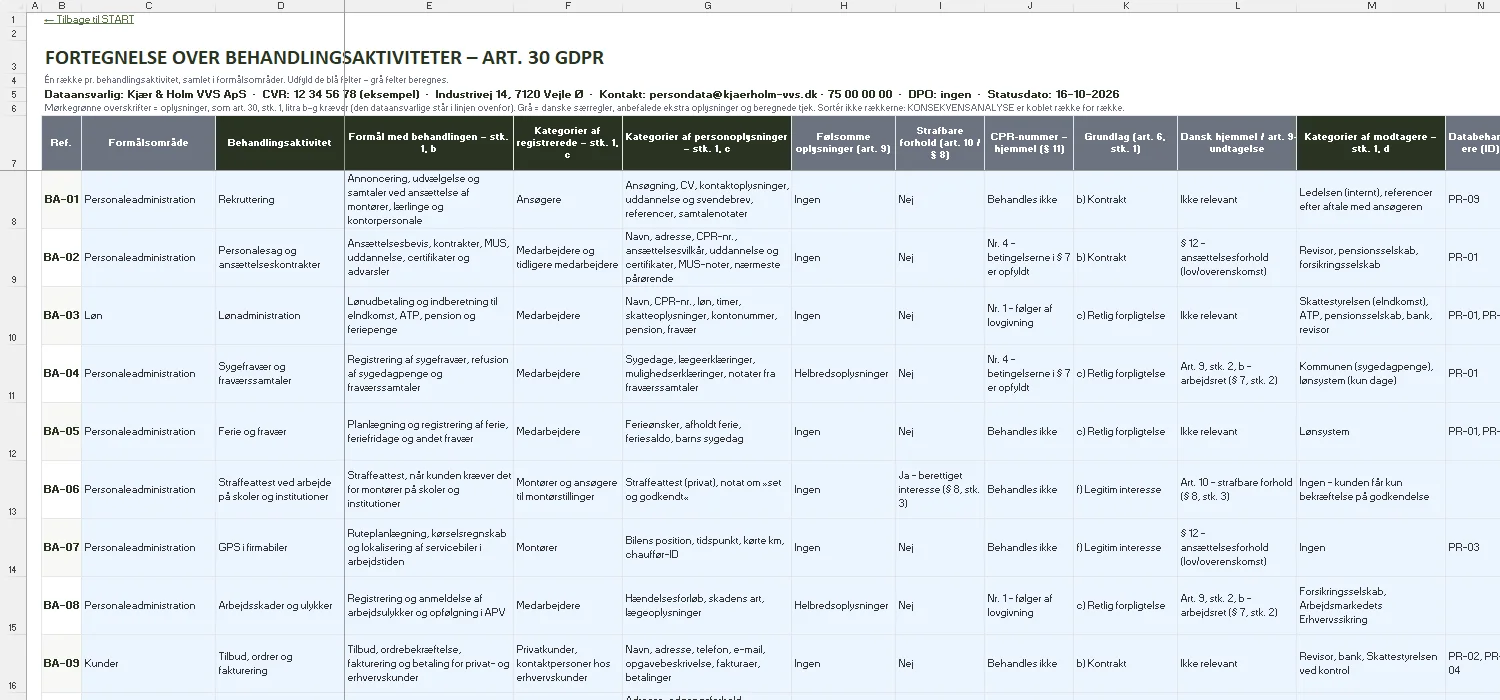
Skabelonen følger art. 30 og Datatilsynets vejledning om fortegnelse. I samler aktiviteterne i formålsområder – personaleadministration, løn, kunder, markedsføring, IT – og angiver for hver aktivitet formål, registrerede, oplysninger, modtagere, overførsler, slettefrist og sikkerhed. Danske særregler har egne kolonner: hjemmel for CPR-nummer, strafbare forhold og følsomme oplysninger efter databeskyttelsesloven. Databehandlere, tredjelande, slettefrister, sikkerhedsforanstaltninger, konsekvensanalyse, brudlog og anmodninger hænger sammen med fortegnelsen og samles i et dashboard.
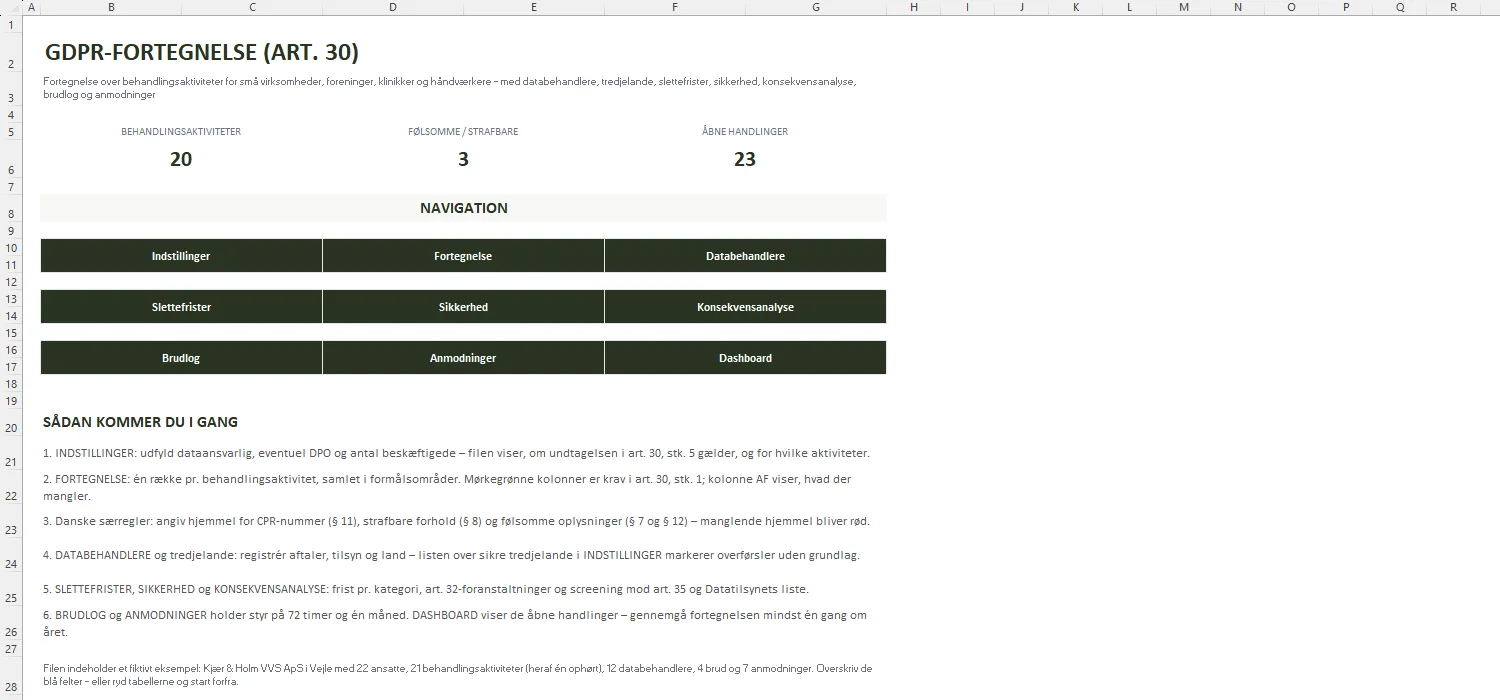
Nøgletal, navigation og vejledning trin for trin.
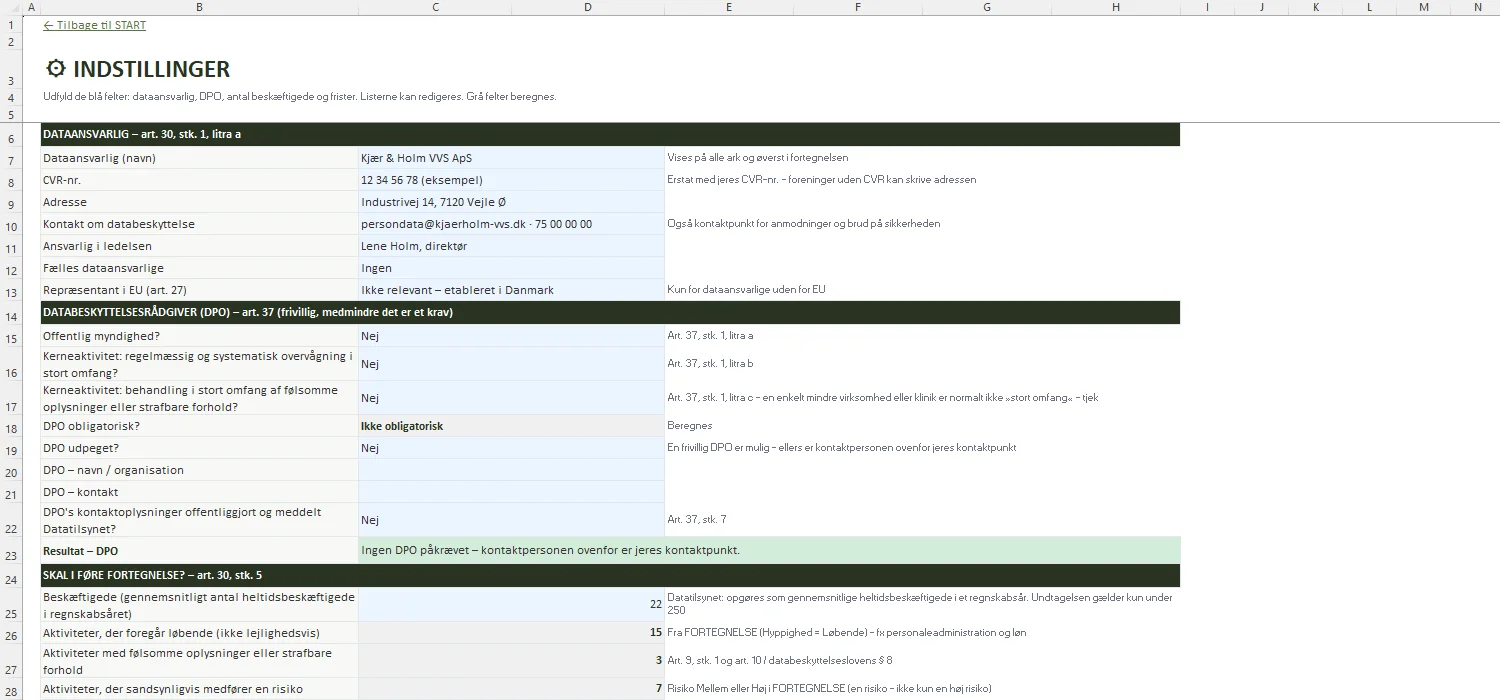
Dataansvarlig, DPO-tjek (art. 37), resultat af art. 30, stk. 5, frister, rullelister, listen over sikre tredjelande med optælling af jeres overførsler, danske helligdage og en tabel med lovgrundlag.
Op til 60 behandlingsaktiviteter i formålsområder: formål, registrerede, personoplysninger, følsomme oplysninger, strafbare forhold, CPR-hjemmel, behandlingsgrundlag, dansk hjemmel, modtagere, databehandlere, tredjeland og grundlag, slettefrist, sikkerhed, oplysningspligt, art. 30, stk. 5, risiko, konsekvensanalyse, brud, gennemgang og fuldstændighed.
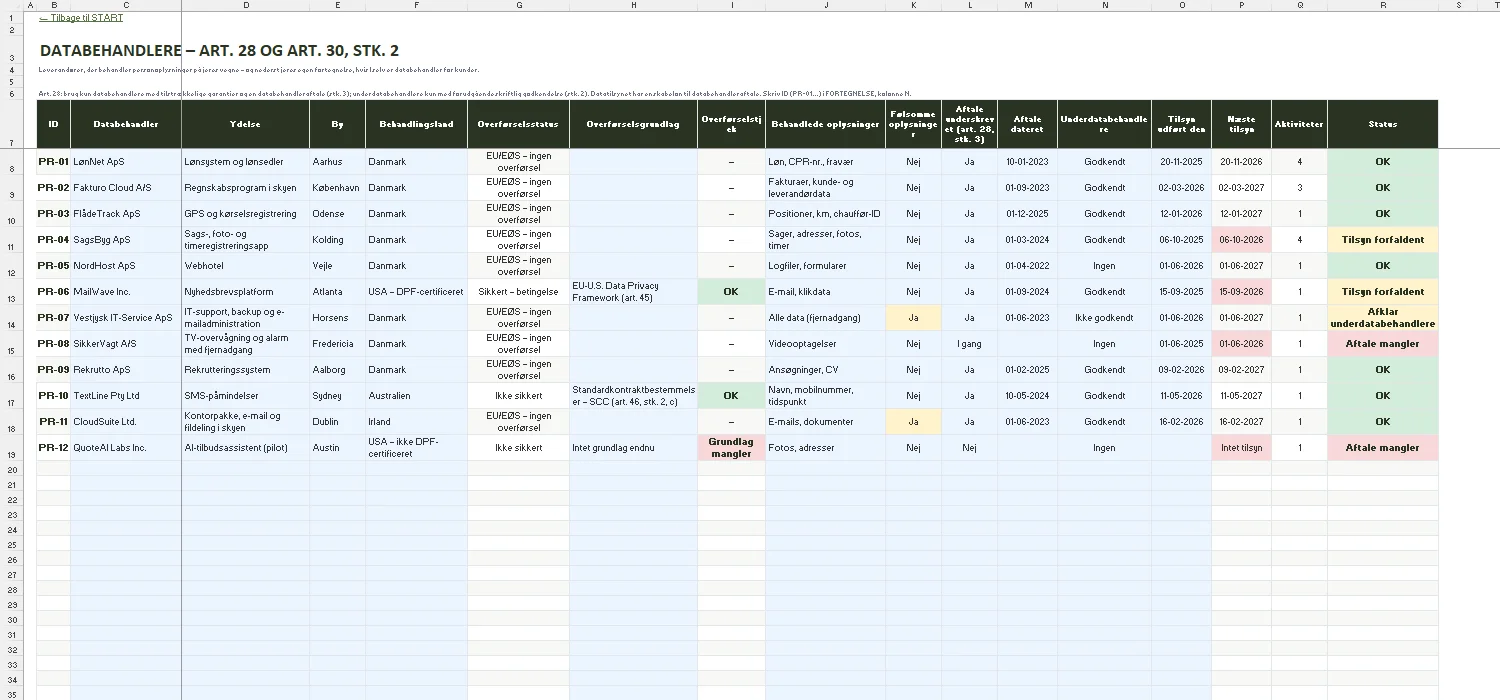
Op til 30 databehandlere med ydelse, land, overførselsgrundlag, databehandleraftale (art. 28, stk. 3), underdatabehandlere, tilsyn og status – plus jeres egen fortegnelse som databehandler (art. 30, stk. 2).
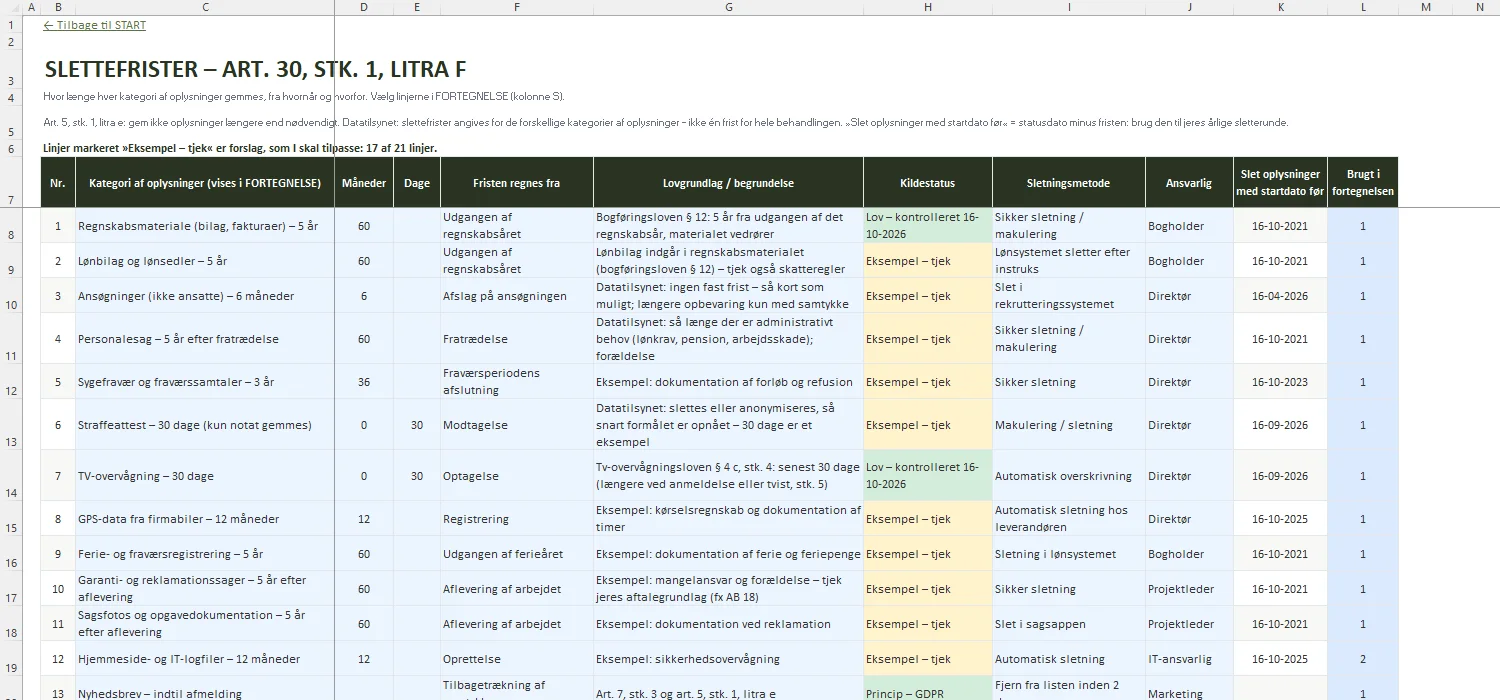
Slettefrist pr. kategori af oplysninger: måneder eller dage, hvorfra fristen regnes, lovgrundlag eller begrundelse, kildestatus, sletningsmetode, ansvarlig og datoen »slet oplysninger før«.
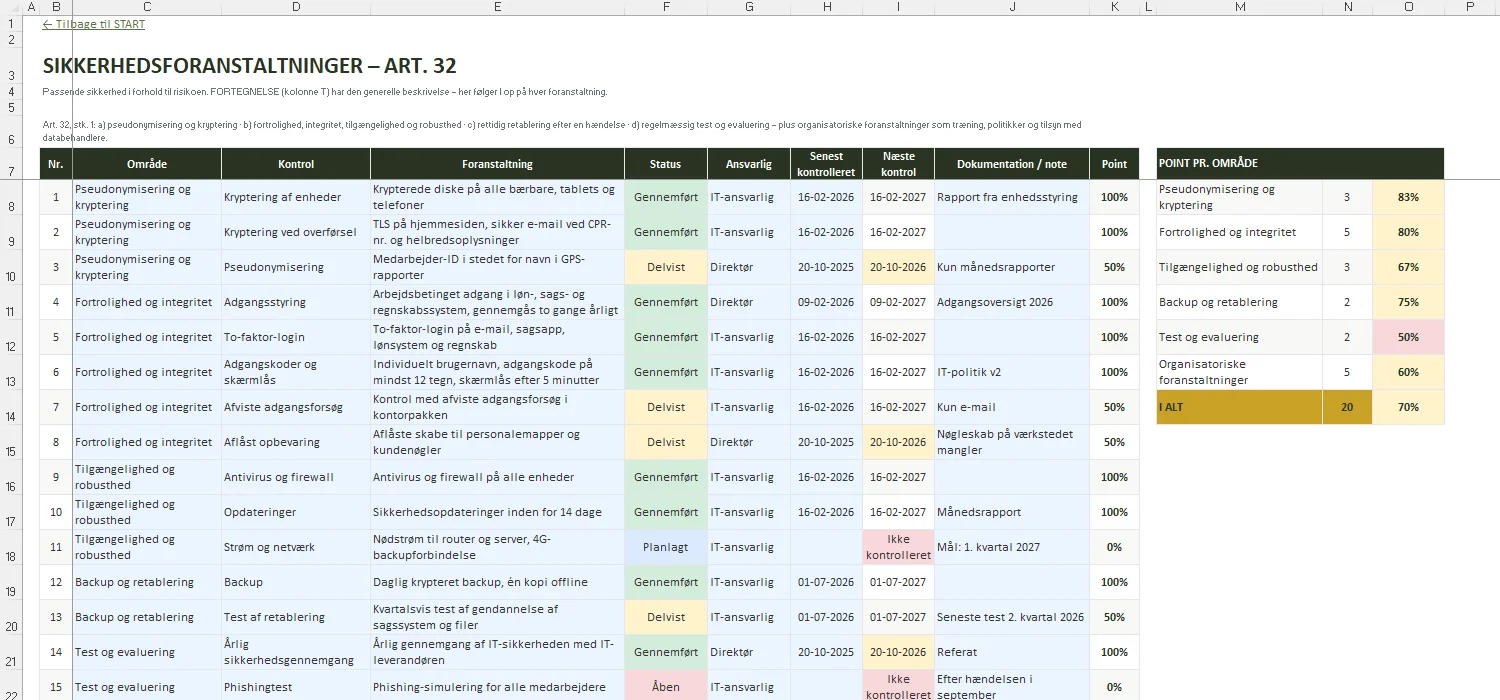
Tekniske og organisatoriske foranstaltninger efter art. 32 med status, ansvarlig, kontroldatoer, dokumentation og point pr. område.
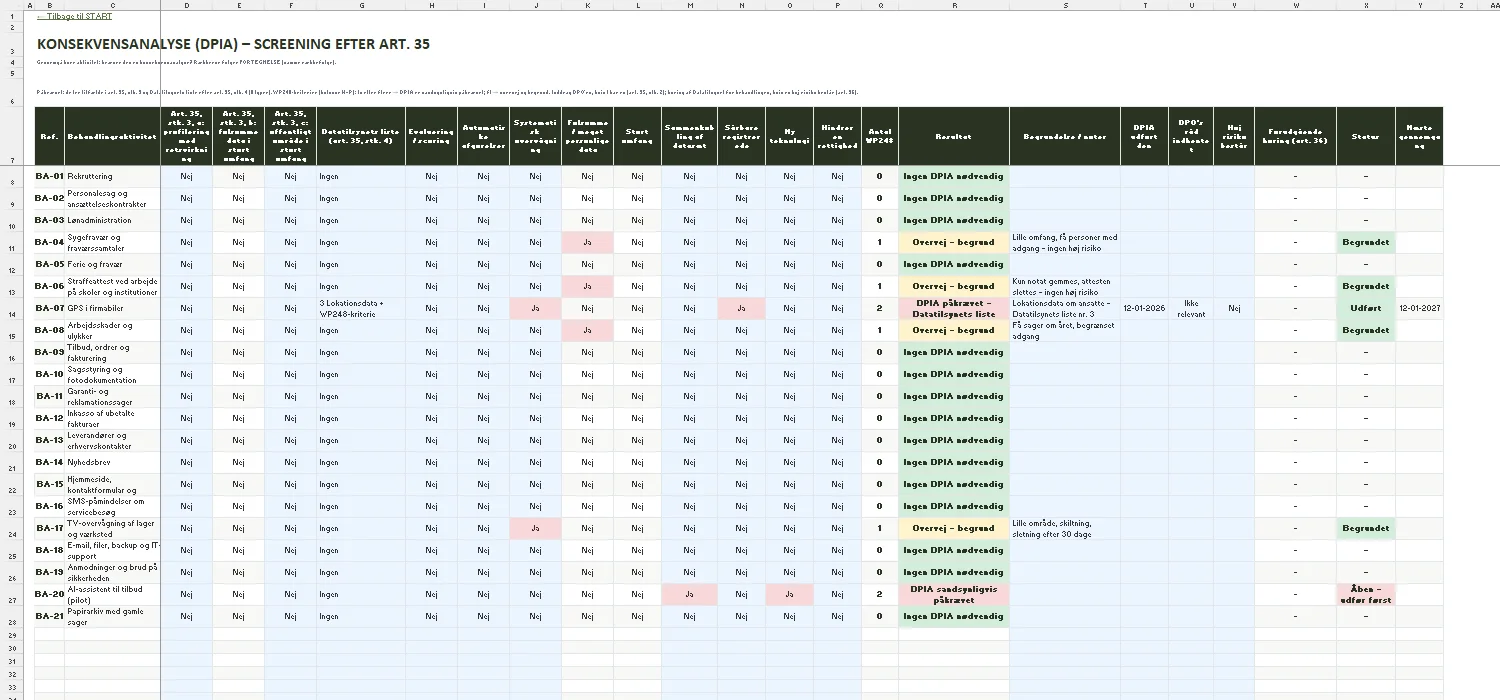
For hver aktivitet: de tre tilfælde i art. 35, stk. 3, Datatilsynets liste efter art. 35, stk. 4, ni WP248-kriterier, resultat, DPO's råd, restrisiko og forudgående høring (art. 36).
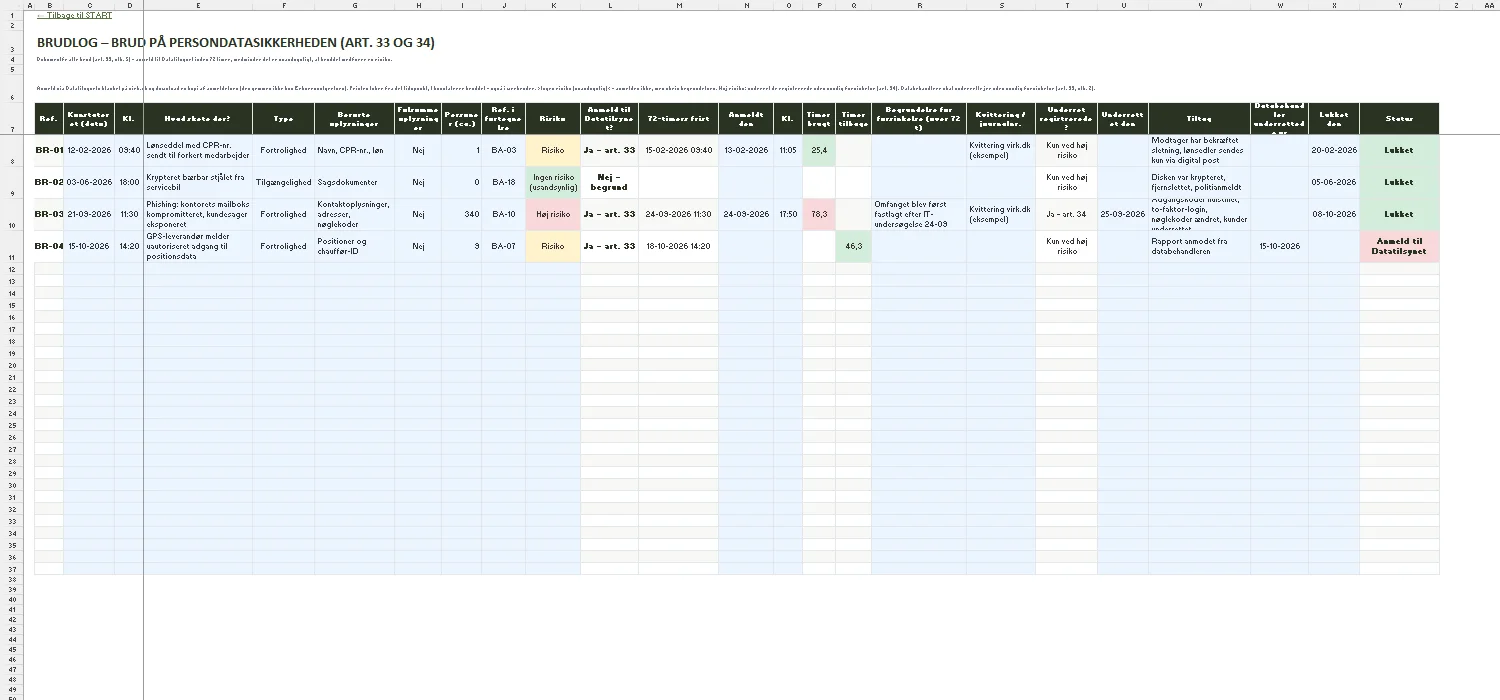
Alle brud på persondatasikkerheden med risiko, 72-timers frist, timer brugt eller tilbage, begrundelse for forsinkelse, kvittering fra virk.dk, underretning efter art. 34 og status.
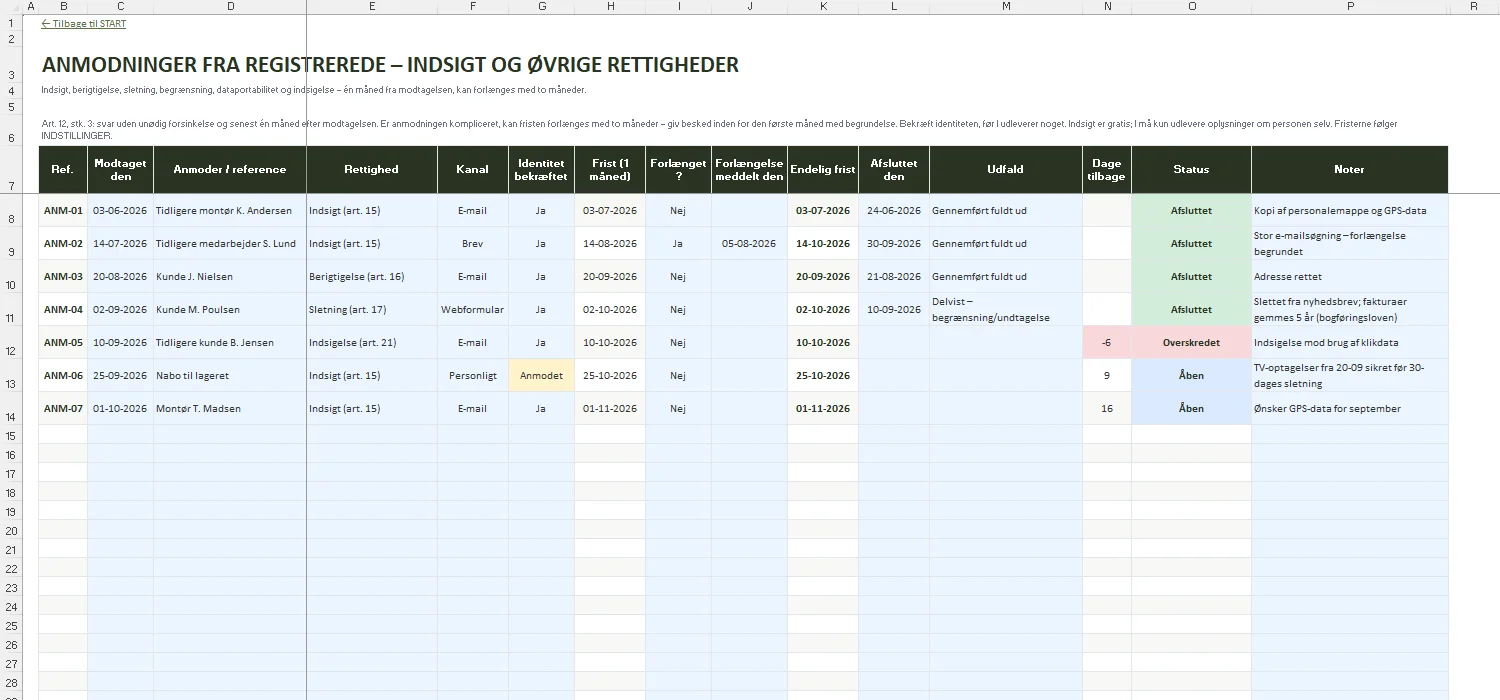
Anmodninger om indsigt, berigtigelse, sletning, begrænsning, dataportabilitet og indsigelse med fristen på én måned, forlængelse med to måneder, udfald og status.
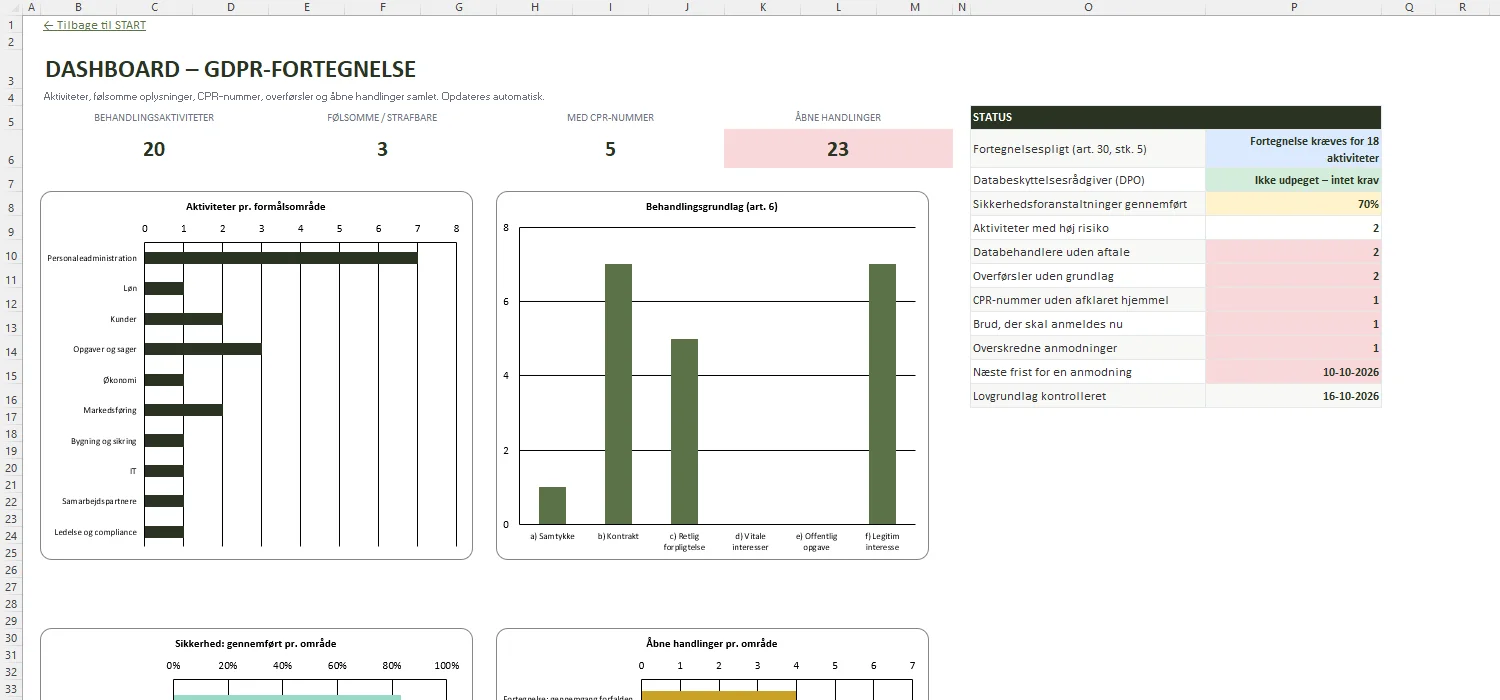
Aktiviteter, følsomme oplysninger, CPR-nummer og åbne handlinger samlet – med statuspanel og fire diagrammer.
Fortegnelsen skal være skriftlig og elektronisk – den må ikke kun findes på papir eller i hovedet. Der er ikke krav til formatet, så et regneark er fint. I skal ikke sende den til Datatilsynet af egen drift, men kunne udlevere den, hvis tilsynet beder om det.
Det er den oversigt over behandlingsaktiviteter, som art. 30 kræver af dataansvarlige og databehandlere. For hver aktivitet skal den bl.a. vise formålet, kategorier af registrerede og personoplysninger, modtagere, overførsler til tredjelande, forventede slettefrister og en generel beskrivelse af sikkerhedsforanstaltningerne. Datatilsynet lægger vægt på, at det fremgår, hvilke oplysninger der behandles om hvilke grupper af personer.
Som regel ja, i hvert fald for en del af behandlingen. Undtagelsen for under 250 beskæftigede gælder ikke for behandling, der er mere end lejlighedsvis, der sandsynligvis medfører en risiko, eller som omfatter følsomme oplysninger eller strafbare forhold. Datatilsynet nævner personaleadministration og en forenings kontingentopkrævning som eksempler på behandling, der ikke er lejlighedsvis. Arket INDSTILLINGER vurderer det pr. aktivitet.
CPR-nummer er en kategori af personoplysninger og skal fremgå af fortegnelsen. Private må efter databeskyttelseslovens § 11, stk. 2 kun behandle CPR-nummer i bestemte tilfælde – fx når det følger af lovgivning (løn og skat) eller ved samtykke. Skabelonen har en kolonne til hjemlen og markerer CPR-behandling uden afklaret hjemmel med rødt.
Ja – Datatilsynet har en Word-skabelon og et eksempel på en HR-fortegnelse, og flere rådgivere tilbyder gratis regneark. De dækker typisk kun art. 30-felterne. Denne skabelon samler også databehandlere med aftaler og tilsyn, listen over sikre tredjelande, slettefrister, sikkerhedsforanstaltninger, konsekvensanalyse, brudlog og anmodninger – koblet til de samme aktiviteter.
Uden unødig forsinkelse og om muligt inden 72 timer efter, at I har konstateret bruddet – medmindre det er usandsynligt, at det medfører en risiko for de berørte. Anmeldelsen sker via Datatilsynets blanket på virk.dk. Alle brud skal dokumenteres internt, også dem I ikke anmelder. BRUDLOG beregner fristen og viser timer tilbage.
15-årig plan til andels- og ejerforeninger
Andelsværdi, budget, boligafgift og lån for andelsboligforeninger
Arbejdspladsvurdering med handlingsplan for små og mellemstore virksomheder
Fortegnelse over behandlingsaktiviteter efter art. 30 – med databehandlere, tredjelande, slettefrister, sikkerhed, konsekvensanalyse, brudlog og anmodninger · 295 kr.
Denne GDPR fortegnelse skabelon er en fortegnelse over behandlingsaktiviteter i Excel til små virksomheder, foreninger, klinikker og håndværkere. Den fungerer som artikel 30-fortegnelse og GDPR-overblik: for hver aktivitet ser I, hvilke personoplysninger I har, hvorfor, på hvilket grundlag, hvem der modtager dem, om de forlader EU/EØS, og hvornår de slettes – med eksempler på personaleadministration, løn, sygefravær, GPS i firmabiler, kunder, nyhedsbrev, TV-overvågning og IT.
Ud over selve fortegnelsen indeholder GDPR-skabelonen en oversigt over databehandlere og databehandleraftaler, listen over sikre tredjelande, slettefrister, en tjekliste over sikkerhedsforanstaltninger, screening for konsekvensanalyse, en log over brud på persondatasikkerheden med 72-timers fristen og en log over anmodninger om indsigt – så jeres GDPR-dokumentation, frister og beviser er samlet ét sted.